Am 28. Oktober 2026 fand in Würzburg das Forum SPOTLIGHT unter dem Motto „Zukunftssicher konstruieren mit MVO und CRA“ statt. Das Zusammenspiel der neuen EU-Maschinenverordnung und dem Cyber Resilience Act verlangt von Entwicklern ein radikales Umdenken, waren sich die Referenten einig.
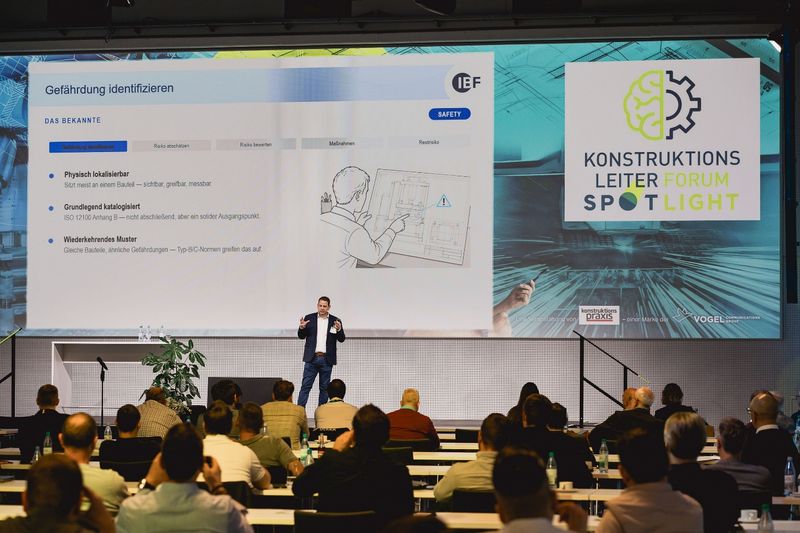
Beim Konstruktionsleiter-Forum SPOTLIGHT 2026 erhielten die Teilnehmer zahlreiche Tipps und Hinweise, wie sie die Vorgaben der MVO und des CRA in die Praxis umsetzen.
(Bild: Stefan Bausewein/VCG)
Die Maschinenverordnung (MVO) und der Cyber Resilience Act (CRA) stellen neue Anforderungen an Security-Maßnahmen für vernetzte Komponenten und Systeme. Dies stellt Hersteller und Betreiber von Maschinen und Anlagen sowie Zulieferer von Komponenten und Systemen vor große Herausforderungen. Während die MVO ab dem Januar 2027 EU-weit rechtsverbindlich wird, tritt die CRA Ende 2027 vollumfänglich in Kraft; jedoch gilt bereits seit August 2026 im Rahmen des CRA eine Meldepflicht bestehender Sicherheitslücken und Cyber-Attacken bei vernetzten Komponenten und Systemen.
Die Umsetzung der Anforderungen der beiden neuen Richtlinien stellt Unternehmen teils vor große Herausforderungen. Der Druck auf die Verantwortlichen steigt, die erforderlichen und umfangreichen Maßnahmen vorzubereiten. Auf dem Forum SPOTLIGHT führten sieben Fachvorträge den Teilnehmern vor Augen, was Konstruktionsleiter, Konstrukteure und Entwickler jetzt anpacken müssen.
Der Weckruf: Fristen laufen ab
Den Auftakt machte Rüdiger Krauß, Fachbereichsleiter Maschinensicherheit bei der Dekra Testing and Certification GmbH. Sein Appell war unmissverständlich: Die Schonfrist ist vorbei. Während der Cyber Resilience Act (CRA) ab Ende 2027 horizontal für alle vernetzten Produkte gilt, greift die Maschinenverordnung (MVO) bereits im Januar 2027 verbindlich. Für den Maschinenbau entsteht daraus eine gefährliche Zwickmühle: Maschinenbauer müssen ihre Steuerungen gegen unbefugte Eingriffe absichern, beziehen Zulieferteile aber mitunter von Herstellern, die erst für den CRA Ende 2027 rüsten.
Krauß warnte vor drakonischen Konsequenzen: Bei Verstößen drohen Verkaufsverbote und Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes. Er riet Konstruktionsleitern, nicht die gesamte Produktpalette auf einmal umzustellen. Sinnvoller sei ein risikobasierter Pilotansatz: Ein kritisches oder absatzstarkes Maschinenmodell auswählen, Zuständigkeiten festlegen, Anforderungs- und Schwachstellenmanagement etablieren und die Lieferanten frühzeitig verpflichten.
Denken wie der Angreifer: Safety trifft Security
Hendrik Stupin, Fachreferent für CE-Kennzeichnung und Risikobeurteilungen bei der IBF-Solutions GmbH, sezierte den Unterschied zwischen funktionaler Sicherheit und Cybersicherheit. Ingenieure beherrschen die Risikobeurteilung nach ISO 12100 im Schlaf. Sie identifizieren Quetsch- und Scherstellen an Bauteilen, berechnen Eintrittswahrscheinlichkeiten und Schutzmaßnahmen. Dieses Schema scheitert jedoch bei Cyberangriffen.
Während Gefährdungen in der Mechanik stochastisch und zufällig auftreten, agiert im Netz ein denkender, motivierter Gegner. Ein Angriff auf eine Steuerung schmerzt nicht im Moment des Einbruchs – der Schaden entsteht, wenn ein Hacker Schutzfelder manipuliert oder Antriebe unkontrolliert anfahren lässt. Stupin zeigte, wie Konstrukteure Bedrohungsmodelle wie STRIDE nutzen können, um Angriffsvektoren aufzudecken. Das von Microsoft entwickelte Modell teilt Bedrohungen in sechs Kategorien ein: Spoofing (Identitätstäuschung), Tampering (Datenmanipulation), Repudiation (Abstreitbarkeit), Information Disclosure (Datenabfluss), Denial of Service (Blockade der Verfügbarkeit) sowie Elevation of Privilege (Rechteausweitung). Sein Fazit: Wer die Safety-Funktionen aus der ISO 12100 als schützenswerte Güter begreift, findet den Hebel, um Security-Risikoanalysen methodisch sauber anzudocken.
Festung im Schaltschrank: Die Norm EN 50742
Wie der geforderte „Schutz vor Korrumpierung“ der MVO konkret in Schaltkreisen ankommt, erläuterte Peter Goebbels, Marketing Specialist Safety bei der Omron Electronics GmbH. Die künftige harmonisierte Norm EN 50742 schlägt die Brücke zwischen der klassischen Maschinensicherheit und der IEC 62443.
Goebbels verglich moderne Steuerungsarchitekturen mit einer Burg: Schnittstellen, USB-Ports, HMIs und Fernwartungszugänge sind Zugbrücken und Tore. Bleiben sie offen, fällt die Festung. Die Norm unterscheidet zwei Wege: Ansatz A liefert eine pragmatische Risikobewertung anhand von Schnittstellen und Expositionszeiten; Ansatz B nutzt das komplexe Regelwerk der IEC 62443. Für Konstrukteure bedeutet dies: Keine Sicherheitsfunktion darf mehr nachträglich aufgesetzt werden. Zudem verlangt die Norm, sicherheitskritische Parameteränderungen manipulationssicher für mindestens fünf Jahre zu protokollieren.
Stand: 08.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden. Dies gilt nicht für den Datenabgleich zu Marketingzwecken.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://contact.vogel.de abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Schnelligkeit beherrschen: Nachweise im Sekundentakt
Benedict Wohlers, Gruppenleitung Software Product Health am Fraunhofer-Institut für Entwurfstechnik Mechatronik (IEM), lenkte den Blick auf die Softwareentwicklung. Getrieben durch künstliche Intelligenz entstehen heute Softwarestände in wenigen Stunden statt in Monaten. Doch wie bleibt ein Hersteller bei dieser Taktrate konform?
Der Geschäftsführer steht theoretisch mit einem Bein im Knast, wenn er den CRA nicht einhält.
Benedict Wohlers
Manuelle Nachweise und Excel-Listen vor einem Audit stoßen an ihre Grenzen. Wohlers plädierte für das Prinzip der „Continuous Compliance“: Prüfnachweise dürfen nicht erst kurz vor der Auslieferung gesammelt werden, sie müssen direkt im Entwicklungsprozess automatisiert abfallen. Am Beispiel des CRA Compliance Portals demonstrierte er, wie ein Fragenkatalog Anforderungen strukturiert, Belege mit Code-Repositories verknüpft und Schwachstellen-Scanner anbindet. Das Werkzeug aus der Tool-Reihe SPHA / SPA (Software Product Health Assistant) des Fraunhofer IEM in Paderborn wird derzeit nicht kommerziell vertrieben, sondern ausschließlich im Rahmen von Forschungskooperationen und Pilotprojekten mit Unternehmen erprobt.Wohlers Fazit: Nur wer Nachweise automatisiert generiert, übersteht Audits ohne monatelangen Stillstand.
Was darf der Betreiber? Wesentliche Veränderung
Marcel Wöhner, Chief Technical Officer (CTO) der Pilz Vertriebs- und Servicegesellschaft Deutschland, widmete sich einem juristischen Dauerbrenner: Wann wird aus einem Umbau oder Update eine „wesentliche Veränderung“? Während in der MVO das Thema physischer Schutz und Gefahren für Leib und Leben dominiert, schaut der CRA auf die Zweckbestimmung und das digitale Risikoprofil.
Wöhner verdeutlichte das Dilemma an einer Nachrüstung: Bindet ein Betreiber eine Cloud-Schnittstelle zur Maschinendatenerfassung an einen Industrie-PC an, ändert sich die physische Mechanik nicht. Liegt die Cloud-Anbindung jedoch auf demselben Netzwerkbus wie die Sicherheitssteuerung, öffnet sich ein potenzieller Pfad zur Manipulation. Für Konstrukteure gilt daher: Je präziser die bestimmungsgemäße Verwendung, die Netzwerkgrenzen und freigegebene Schnittstellen in der Dokumentation definiert sind, desto klarer bleibt die Verantwortung beim Betreiber. Bleibt die Dokumentation vage, haftet im Zweifel der Hersteller.
Software-Stücklisten: Die unsichtbare Pflicht
Welche Pflichten nach der Auslieferung lauern, legte Michael Langfinger dar, Product Owner Cybersecurity bei Bosch Rexroth. Vulnerability Management und Software Bill of Materials (SBOM) klingen abstrakt, verlangen aber akribische Detailarbeit. Am Beispiel des Steuerungssystems CtrlX OS von Bosch Rexroth zeigte er, wie schnell sich Abhängigkeiten potenzieren: Ein Linux-Kern bringt hunderte Bibliotheken mit, Apps und eigene Software türmen sich auf tausende Abhängigkeiten.
Händische Prüfungen scheitern hier zwangsläufig. Nötig sind maschinenlesbare SBOM-Formate wie CycloneDX – ein offener Standard, der sämtliche Software- und Hardwarebausteine, Versionsstände und Prüfsummen in Formaten wie JSON oder XML strukturiert erfasst. Ergänzend braucht es automatisierte Prüfroutinen, die täglich Schwachstellen-Datenbanken nach bekannten Lücken abgleichen. Hierbei helfen sogenannte CVEs (Common Vulnerabilities and Exposures): Sie weisen weltweit jeder bekannt gewordenen Sicherheitslücke eine eindeutige Kennung zu und beschreiben den Fehlertyp samt Schweregrad.
Die Risikoanalyse kann ein wichtiges Werkzeug sein.
Florian Schmidt
Entscheidend für die Konstruktion: Nicht jede Lücke erfordert sofortige Hektik. Erst der Einsatzkontext entscheidet, ob eine Schwachstelle überhaupt erreichbar ist. Die Behebung muss jedoch sauber verifiziert, mit Kunden abgestimmt und manipulationssicher verteilt werden.
Klare Kante der Prüfstelle: Do's & Don'ts
Den Abschluss des Vortragprogramms bildete Florian Schmidt, Senior Expert Cybersecurity beim TÜV SÜD, mit einer schonungslosen Bestandsaufnahme aus Audit-Assessments. Seine Kernbotschaft: CRA-Compliance entsteht nicht im Audit, sondern am Konstruktionsarbeitsplatz.
Schmidt deckte fünf typische Fehler auf:
Blindes Zukaufen: Funkmodule oder Steuerungen ohne Dokumentation und mit jahrelang veralteter Firmware verbauen. Sein Rat: Nur Bauteile beschaffen, deren Lieferanten vertraglich SBOMs liefern und Sicherheitsupdates zusagen.
Pseudofromme Risikoanalysen: Pauschale Floskeln wie „Produkt befindet sich im sicheren Netzwerk“. Sein Rat: Konkrete Schnittstellen und Zugriffsszenarien betrachten.
Schwammige Anforderungen: Sätze wie „Das System muss sicher sein“ helfen niemandem. Sein Rat: Testbare Kriterien formulieren, etwa Passwortvorgaben oder Sperren nach Fehlversuchen.
Updates am Prozess vorbei: Sicherheits-Patches ausrollen, ohne die Auswirkung auf zertifizierte Safety-Funktionen zu prüfen.
Tote Meldewege: Schwachstellen-Meldungen im Sekretariat oder im Spamfilter versanden lassen. Die seit September 2026 greifenden Fristen (Frühwarnung binnen 24 Stunden) verlangen feste Eskalationspfade.
Sein Tipp ans Auditorium: Vorhandene Nachweise – etwa aus RED-Prüfungen nach EN 18031 oder bestehenden IEC-62443-Assessments – sollten Ingenieure heben, um Doppelarbeit zu vermeiden.
MVO und CRA dulden kein Zögern mehr
Das Konstruktionsleiter-Forum SPOTLIGHT 2026 hat gezeigt: Wer Cybersicherheit heute noch als nachgelagerte Aufgabe der IT abtut, konstruiert sehenden Auges Ausschuss. Maschinenverordnung und Cyber Resilience Act dulden kein Zögern mehr. Für Entwicklungs- und Konstruktionsleiter bedeutet das: Hinein in die Lastenhefte, Schnittstellen härten, Lieferketten verpflichten und Security-by-Design fest in den Konstruktionsalltag einweben. Die Zeit drängt – aber das Handwerkszeug liegt bereit.
Wir danken allen Referenten, Partnern und den Teilnehmern für den inspirierenden Austausch auf Augenhöhe – und freuen uns schon jetzt auf das Wiedersehen beim nächsten Konstruktionsleiter-Forum-SPOTLIGHT am 12. Oktober 2027.